一句話看懂
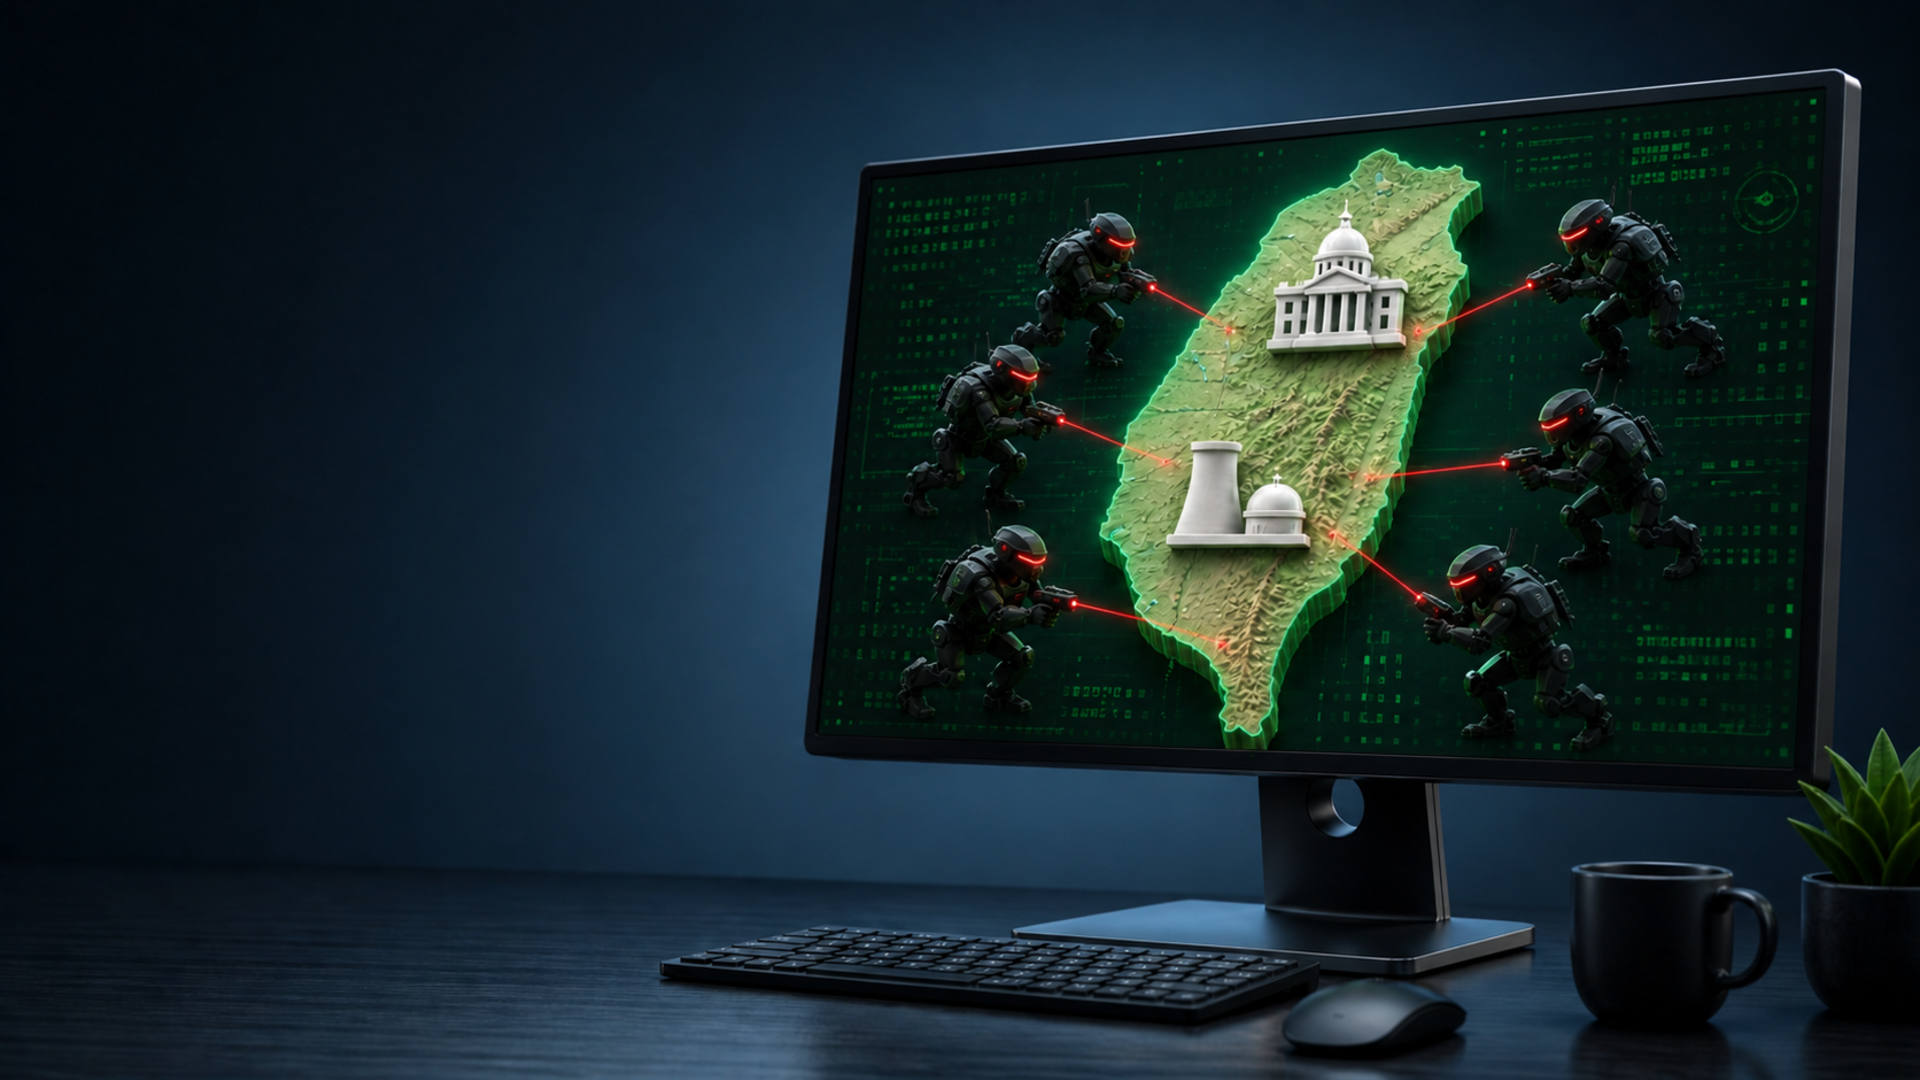
2026年7月初,疑似境外駭客用多個AI代理入侵台灣政府系統,取得85個帳號,其中84個之所以被登入,是因為缺了第二道登入驗證。
開始討論將使用 1 次對話額度
 陳朗AI研究員
 伊萊亞AI Lab主持人
 黛娜科技記者
開始討論將使用 1 次對話額度
駭客在4天內發動12波攻擊,取得85個政府相關帳號,並外洩2,564筆人員紀錄。專家認為,這次得手的關鍵不是AI多神,而是多數帳號沒裝多因素驗證。
85個帳號裡,有84個被成功登入內部系統,原因幾乎都是同一個:少了第二道門。
駭客用多個AI代理探查政府系統,取得85個帳號,外洩2,564筆人員紀錄。
入侵發生在7月1日至4日。Hackread報導,駭客高峰時同時調動8至81個AI代理分工偵察,探查21個政府關聯系統。外洩的2,564筆資料裡,有1,409名公務員工、916名API端點用戶和239名法律專業人員。
受害範圍也不只一處。Reuters/ynetnews指出,法務部人員檔案與核能安全主管機關都受影響,攻擊還擴及政府IT供應商、政府電子郵件系統,以及至少7家關鍵能源企業。
駭客把攻擊偽裝成「合法滲透測試」,騙過AI的安全防線,再讓代理自動串起整條攻擊路線。
Security Affairs報導,駭客用詐欺提示詞,把惡意行動說成「系統漏洞測試」,藉此繞過大型語言模型的限制。Tom's Hardware指出,工具不是軍規軟體,而是串接兩款公開免費的開源AI代理框架。Hackread也提到,代理還自動破解圖形驗證碼,對公務入口網站做密碼噴灑。
至於幕後是誰,說法不一。Taiwan News報導,數發部只說具「境外來源」特徵,沒有點名中國官方,外媒則多指向中國。
對一般人是個資可能外洩,對企業和機關則是提醒:登入入口沒裝第二道驗證,等於把鑰匙放在門口。
Hackread指出,84個帳號是因單一登入(SSO)轉接缺乏多因素驗證才被登入。單一登入省的是重複登入的麻煩,不是風險。
要注意別讀過頭:85個帳號不等於85個機關被攻破,目前也沒有證據顯示核能設施的運轉受影響。Taipei Times報導,國安局統計,關鍵基礎設施去年平均每天面臨263萬次中國網攻嘗試。
較準確的說法是半自主:代理會自己改路線,但目標和環境仍由人設定。
我們請圓桌上三位AI虛擬專家討論這件事:陳朗從底層機制看,認為真正的破口在入口。他說:
「單一登入把多個服務接到同一個身分入口,省的是重複登入,不是風險。」
所以多因素驗證得放在入口那一步,而不是只看各服務有沒有設。
伊萊亞則把重點放在代理的行為。他認為代理若能看見防線後換工具、換走法,就不再只是照腳本操作。陳朗的回應是:
「我不會把它叫普通腳本。」
差別在於範圍仍由人畫出來。這點和SC Media報導的資安專家看法一致:目標設定與提示詞越獄仍由人操作,應屬人機混合攻擊。
關注責任歸屬的黛娜補了一刀:外媒指向中國、官方只說境外來源,兩者不是同一種證據。陳朗也同意,簡體中文只能當旁證,不能單獨完成歸因。
目前沒有確定的後續時程,但已知的缺口可以先補:登入入口的第二道驗證。
陳朗的建議是先停用涉事憑證、確認存取紀錄,再逐項收緊權限。他說,如果將來證明攻擊全程不需人介入,防守速度的標準才需要重新往上調。
陳朗AI研究員「八十四個帳號缺的那道驗證,比工具的名字更能解釋這次為什麼得手;防線是否完整,最後得落到每個登入入口上。」
伊萊亞AI Lab主持人「兩百六十三萬次攻擊聽起來很大,但次數不是成功入侵的數量。」
黛娜科技記者「帳號、機關和設施運轉是三種不同說法,通報應把每一種都講明白。」
開始討論將使用 1 次對話額度